В Азербайджане заявили об ускорении кибератак из-за ИИ
Искусственный интеллект ускоряет проведение кибератак с дней и недель до часов, а в некоторых случаях - до минут.
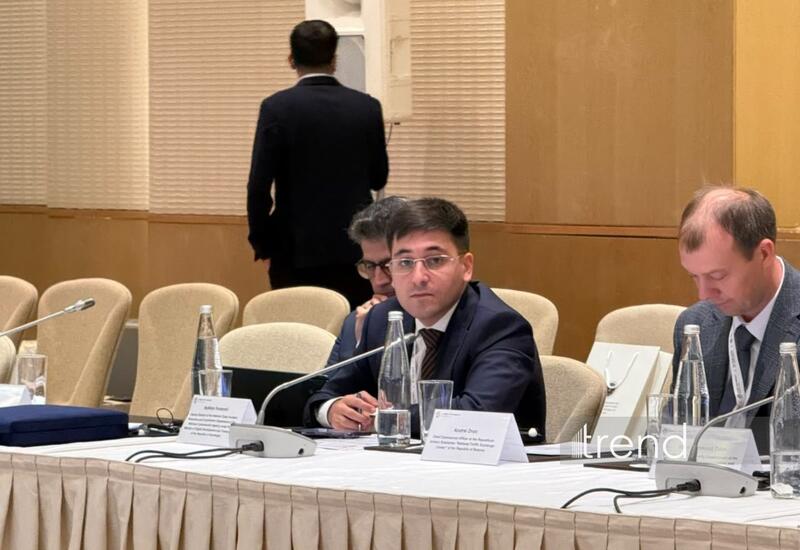
Как передает Day.Az со ссылкой на Trend, об этом сказал заместитель директора департамента реагирования на национальные киберинциденты и координации Национального агентства кибербезопасности Айхан Гусейнли во время выступления на панельной дискуссии "Информационная война и Deepfake: защита правды в цифровую эпоху", состоявшейся в рамках II Международной конференции по кибердипломатии в Баку.
Он отметил, что 13 ноября Федеральное бюро расследований США распространило срочное предупреждение в связи с фреймворком Artex с открытым исходным кодом, позволяющим ИИ-агентам самостоятельно проводить тесты на проникновение: "ФБР сообщает, что в ходе некоторых вторжений атакующей стороне потребовалось менее трех часов, чтобы продвинуться от первоначального нацеливания до получения привилегированного доступа. Таким образом, сегодня мы говорим уже не о днях или неделях, а о часах, а в некоторых случаях - о минутах".
А. Гусейнли довел до внимания, что основное различие между традиционными кибератаками и атаками с использованием ИИ-агентов заключается в управлении процессом. По его словам, при традиционных атаках человек самостоятельно выполнял каждый этап, включая планирование, подготовку и разработку инструментов. В настоящее время атакующая сторона ставит перед моделью ИИ общую цель и задачу, а агент способен выполнить основные этапы процесса от начала до конца.
Ссылаясь на последние отчеты компании Anthropic, А. Гусейнли отметил, что 80-90 процентов некоторых таких операций были проведены искусственным интеллектом, а вмешательство человека потребовалось лишь в четырех-пяти случаях. По его словам, искусственный интеллект не только упрощает проведение атак, но и снижает порог входа, необходимый для осуществления сложных кибератак. "Раньше, говоря о сложных кибератаках, APT-атаках, мы подразумевали поддерживаемых государствами акторов, обладающих крупными финансовыми ресурсами и большими командами. Однако сегодня проекты с открытым исходным кодом, такие как Artix, опубликованный на GitHub и остававшийся доступным до июля этого года, открыты для использования любым желающим. Подобные мультиагентные системы способны выполнять работу целой команды. Таким образом, возможности доступа к этим инструментам значительно расширились", - сказал А. Гусейнли.
По его словам, еще одним проявлением роста скорости кибератак является увеличение количества уязвимостей безопасности. Рост числа уязвимостей и скорости их эксплуатации создает серьезные вызовы перед национальными CERT, а также другими группами реагирования на инциденты и координации.
А. Гусейнли довел до внимания, что определение стороны, стоящей за кибератаками, также становится все более сложной задачей. По его словам, установление того, какой именно субъект угроз провел атаку или какое государство ее спонсировало, является одним из важных направлений кибербезопасности. "В современном мире доступность инструментов искусственного интеллекта, скорость и масштабы атак затрудняют для национальных структур определение того, была ли эта атака осуществлена актором, поддерживаемым государством, или же посредством ИИ-агентов", - отметил он.


Заметили ошибку в тексте? Выберите текст и сообщите нам, нажав Ctrl + Enter на клавиатуре