Предложено создать единый список доверенных поставщиков в киберальянсах
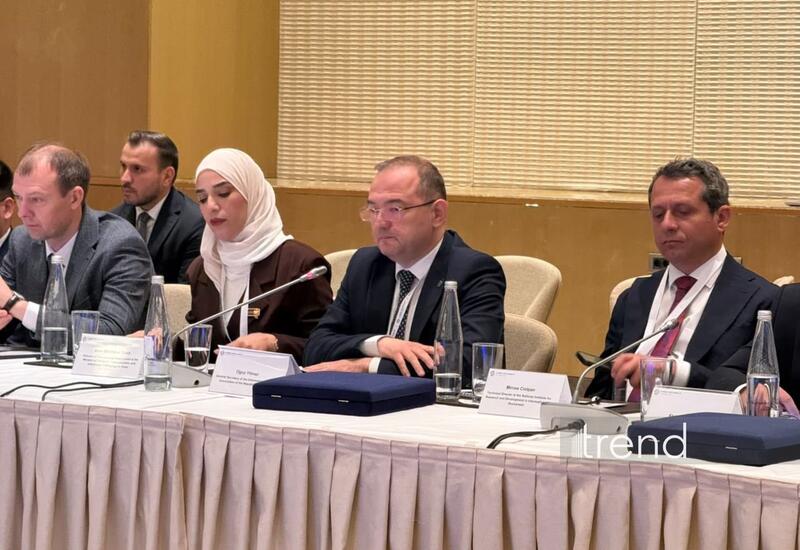
Создание списков доверенных поставщиков технологий, взаимное признание сертификатов кибербезопасности, совместная разработка продуктов и проведение учений с применением собственных технологий могут укрепить сотрудничество в рамках международных киберальянсов.
Как передает Day.Az со ссылкой на Trend, об этом заявил генеральный секретарь Ассоциации информационной безопасности Турции Огуз Йылмаз в ходе панельной дискуссии "Киберальянсы и стратегическая автономия: баланс между независимостью и партнерством" в рамках II Международной конференции по кибердипломатии.
По его словам, киберальянсам необходимо развивать не только политическое и оперативное взаимодействие, но и технологическое сотрудничество, которое пока остается недостаточно развитым.
Йылмаз отметил, что страны уже обмениваются информацией об угрозах и проводят совместные учения, однако зачастую используют технологические решения внешних поставщиков, которые не всегда совместимы друг с другом.
"Партнерство не может быть более суверенным, чем технологии, на которых оно основано", - подчеркнул он.
В этой связи эксперт предложил четыре практических шага по укреплению технологической составляющей киберальянсов.
Первый шаг - создание в рамках каждого альянса списка доверенных поставщиков, который позволит участникам определять производителей и разработчиков из числа партнеров и отдавать предпочтение их продуктам.
Второе предложение предусматривает взаимное признание сертификатов кибербезопасности. Как пояснил Йылмаз, продукт, прошедший тестирование и сертификацию в Баку, не должен проходить всю процедуру заново в Анкаре или Маскате.
Третья инициатива предполагает совместную разработку технологических продуктов с распределением прав на результаты интеллектуальной деятельности. По мнению эксперта, такой подход позволит укрепить доверие между участниками альянсов.
Четвертый шаг - проведение совместных учений с использованием собственных технологий участников, в том числе с моделированием реалистичных трансграничных киберинцидентов.
Йылмаз подчеркнул, что для реализации этих инициатив не требуется заключать новые международные соглашения: начать сотрудничество можно с двух-трех партнеров, постепенно расширяя его масштабы.
Он также обратил внимание на важность оперативного обмена данными о кибератаках. В частности, при обнаружении атаки одним из участников альянса соответствующие технические индикаторы должны незамедлительно передаваться другим партнерам, чтобы те могли заблаговременно усилить защиту своей инфраструктуры.
"Если угроза носит коллективный характер, то и защита должна быть коллективной", - отметил эксперт.
По его словам, стратегическая автономия не означает изоляции или отказа от партнерства. Напротив, способность каждой страны самостоятельно разрабатывать отдельные технологические решения и вносить собственный вклад делает весь альянс более устойчивым.

Заметили ошибку в тексте? Выберите текст и сообщите нам, нажав Ctrl + Enter на клавиатуре